Én platform, mange forpligtelser
PolarIT opsætter og administrerer en samlet løsning til identitet, enhedsstyring, MFA og adgangskontrol – og dækker dermed flere NIS2-forpligtelser uden en lappeløsning af enkeltstående systemer.
NIS2-direktivet er nu gældende lov i hele EU og stiller konkrete krav til jeres cybersikkerhed. PolarIT leverer den teknologi, opsætning og løbende styring, der beskytter jer mod risiciene – og bøderne.
NIS2 er EU's skærpede cybersikkerhedsdirektiv – bindende for mellemstore og store virksomheder i 18 kritiske sektorer. Og selv hvis I ikke er direkte omfattet, kan jeres kunder være det: mange forventer nu, at deres leverandører lever op til samme standard.
Manglende overholdelse kan blive dyrt. Bøderne kan nå op på 10 mio. euro eller 2 % af den globale omsætning – oven i risikoen for jeres drift.
Hvis jeres virksomhed opererer i – eller leverer til – en af disse sektorer, er NIS2 relevant for jer.
PolarIT opsætter og administrerer en samlet løsning til identitet, enhedsstyring, MFA og adgangskontrol – og dækker dermed flere NIS2-forpligtelser uden en lappeløsning af enkeltstående systemer.
Directory Insights og de indbyggede rapporter giver jer den dokumentation, I skal bruge over for revisorer og myndigheder – uden manuelt rapporteringsarbejde.
Mindste privilegium, løbende enhedsvalidering og stærk godkendelse – præcis de principper, NIS2's krav til risikostyring kræver.
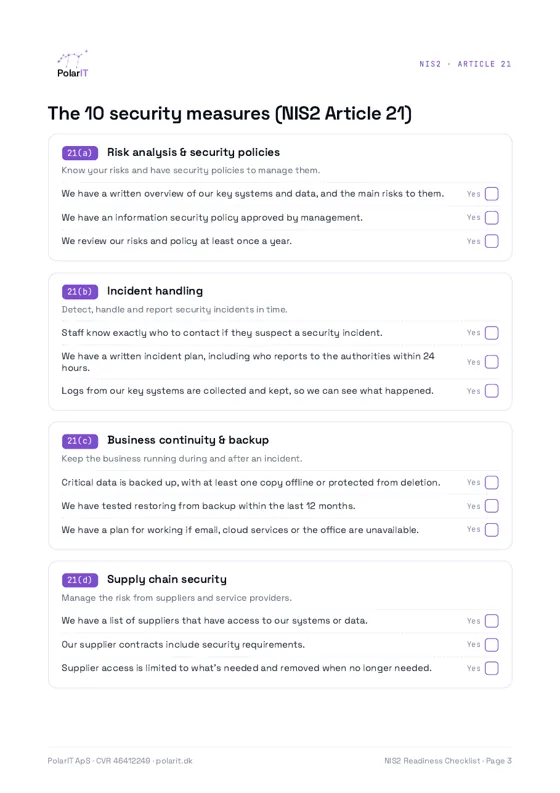
Alle 10 obligatoriske sikkerhedsforanstaltninger, sorteret efter dækningsgrad. Ingen tomme løfter: hvor noget kræver et supplerende værktøj eller en proces, siger vi det.
Brug af MFA eller kontinuerlig godkendelse på tværs af systemer og kommunikation.
MFA håndhæves på tværs af SSO-apps, enhedslogin, VPN og administratoradgang. Understøtter TOTP, push, FIDO2/WebAuthn og risikobaserede, adaptive politikker. NIS2's mest eksplicitte krav – fuldt opfyldt.
Personalesikkerhed, adgangspolitikker og forvaltning af aktiver i hele livscyklussen.
Vi styrer hele bruger- og enhedslivscyklussen – automatisk oprettelse fra HR-systemer, RBAC-styrede rolleændringer og øjeblikkelig afmelding på tværs af alle systemer ved fratrædelse. Enhedsinventaret giver aktivstyring ud af boksen.
Politikker og procedurer for brugen af kryptografi og kryptering.
Fuld diskkryptering håndhæves på alle administrerede enheder via politik – med overholdelsesstatus synlig i dashboardet. Kryptering i hvile og under overførsel håndhæves som standard.
Grundlæggende cyberhygiejnepraksis og sikkerhedsbevidsthedstræning for medarbejdere.
PolarIT håndhæver hygiejne på platformniveau – stærke adgangskoder, obligatorisk MFA, enhedsoverholdelse og automatisk adgangsfjernelse ved fratrædelse. Det fjerner afhængigheden af den enkelte medarbejders adfærd. Sikkerhedsbevidsthedstræning er et supplement.
Politikker til løbende vurdering af sikkerhedsforanstaltningernes effektivitet.
Indbyggede rapporter og Directory Insights API giver et løbende overblik over sikkerhedspositionen – hvem loggede ind, hvorfra, på hvilken enhed, og om politikkerne var aktive. Præcis den løbende dokumentation, NIS2 kræver.
Sikkerhed ved anskaffelse, udvikling og vedligeholdelse af netværk og informationssystemer.
RADIUS-baseret netværksgodkendelse, enhedssundhedstjek og betinget adgang sikrer, at kun kompatible, godkendte enheder kan tilgå netværksressourcer. Zero Trust-principper gælder som standard – ingen enhed eller bruger får implicit tillid.
Sikkerhed i forsyningskæden og hos tredjepartsleverandører, herunder adgangsstyring.
PolarIT kontrollerer præcist, hvad tredjepartsleverandører og konsulenter kan tilgå – og hvornår. AI & SaaS Management opdager alle SaaS-apps i brug, herunder shadow IT, og viser app-til-app OAuth-forbindelser og tidligere medarbejderkonti. Den tekniske adgangskontrol er stærkt dækket; kontraktmæssige leverandørrisikovurderinger er supplerende.
Backup-styring, katastrofegenopretning og krisehåndtering for at opretholde driften under hændelser.
PolarIT eliminerer den lokale mappe som et enkelt fejlpunkt – godkendelse og adgang forbliver tilgængelig, selv hvis lokal infrastruktur er nede. Identitetskontinuitet er solidt dækket; backup-løsninger og DR-planlægningsværktøjer er supplerende.
Procedurer til rettidig opdagelse, rapportering og håndtering af sikkerhedshændelser.
PolarIT leverer detaljerede logfiler i realtid og native SIEM-integrationer til opdagelse og dokumentation – den datapipeline, der er afgørende for hændelseshåndtering. Fuld IR-tooling (SOAR, playbooks) håndteres typisk af et supplerende SIEM/SOC-system.
Politikker for risikoanalyse og informationssystemsikkerhed, herunder dokumenterede kontroller.
Centraliseret politikhåndhævelse og detaljeret revisionsrapportering giver dokumenteret bevis for sikkerhedskontrollerne. PolarIT leverer det tekniske håndhævelseslag og den dokumentation, der validerer jeres risikostyringsramme.
Vi kortlægger jeres nuværende setup mod alle 10 krav og viser præcis, hvor hullerne er.
→ Start med en gratis snakVi konfigurerer platformen specifikt til jeres NIS2-mål – og rådgiver om supplerende værktøjer til de delvist dækkede områder.
→ ProjektLøbende overvågning som managed service – Directory Insights og alarmering – plus hjælp til dokumentation over for revisorer og myndigheder.
→ Hver dag derefter30 ja/nej-spørgsmål, der dækker alle 10 sikkerhedskrav i NIS2 artikel 21, skrevet i klart sprog til små og mellemstore virksomheder. Giv jer selv en score, og få de hurtige gevinster, der lukker flest huller.
Vi tilbyder NIS2-parathedsvurderinger og implementeringer skræddersyet til jeres situation. Book en gratis og uforpligtende snak, og få et ærligt billede af, hvad det kræver at blive compliant.